
המידע שלכם נשמר בישראל. האם זה אומר שגם השליטה עליו נמצאת כאן? לא בהכרח. כדי להבין מהו ענן ריבוני צריך לשאול לא רק איפה יושבים השרתים, אלא מי מפעיל אותם, מי יכול לגשת למידע ומי אחראי כשהשירות נעצר.
במשך שנים, השיחה על ענן ארגוני התחילה במהירות ובגמישות: כמה מהר אפשר להקים סביבה, וכמה קל להגדיל אותה. אלה עדיין שאלות חשובות. אבל עבור ארגון שמריץ מערכות ליבה, שומר מידע רגיש או חייב להמשיך לפעול גם בזמן חירום, הן כבר לא מספיקות. הוא צריך לדעת מה קורה מתחת לשירות: היכן המידע נשמר ומגובה, מי מפעיל את התשתית, ומהי שרשרת האחריות במקרה תקלה.
כאן נכנס לתמונה הענן הריבוני.
מהו ענן ריבוני?
ענן ריבוני הוא סביבת ענן שתוכננה לתת לארגון שליטה ברורה יותר על המידע, על התפעול ועל האחריות לסביבה שלו, בהתאם לצרכים המשפטיים והעסקיים שלו. אין הגדרה אחת שמספיקה לכל ארגון: צריך לבדוק כיצד ריבונות המידע באה לידי ביטוי בפועל בארכיטקטורה, בהרשאות, בחוזים ובתהליכי העבודה.
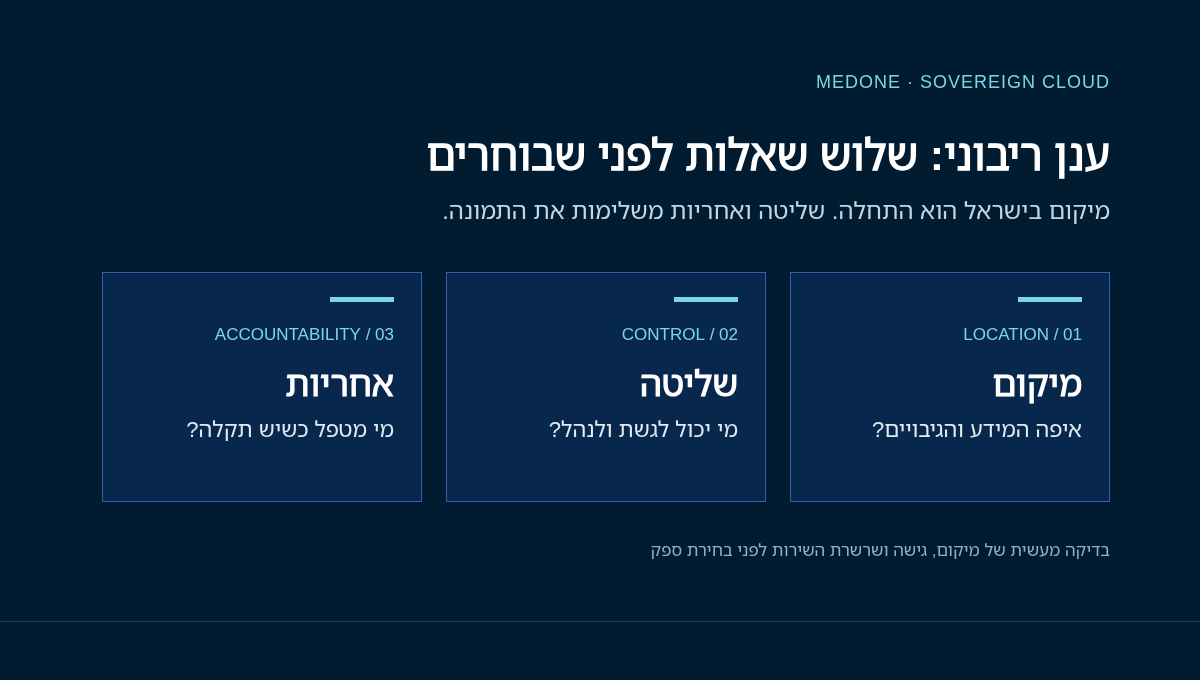
הדרך הפשוטה להבין את ההבדל היא להפריד בין שלוש שאלות:
- איפה המידע? היכן נמצאים סביבת הייצור, הגיבויים ואתר ההתאוששות, ולא רק השרת הראשי.
- מי שולט? מי מנהל גישה, מפתחות הצפנה, שינויים בתשתית ותחזוקה, ובאילו תנאים גורמים נוספים יכולים להיכנס לתמונה.
- מי אחראי? כשיש תקלה או אירוע סייבר, מי מנהל את האירוע מקצה לקצה ומי עומד מאחורי התחייבויות השירות.
מיקום פיזי בישראל הוא מרכיב חשוב, אך אינו שקול כשלעצמו לשליטה תפעולית או משפטית מלאה. גם סביבת ענן שמאוחסנת בארץ עשויה להישען על ספקים נוספים, צוותי תמיכה מחוץ לישראל או שרשרת חוזית מורכבת. לכן כדאי לבדוק את המודל כולו, ולא להסתפק בתווית "מקומי".
למה השאלה הזאת חשובה דווקא לארגונים בישראל?
כשמערכת ארגונית קריטית נעצרת, הצוות לא יכול להסתפק בתשובה ש"המידע נמצא בישראל". הוא צריך לדעת מי זמין עכשיו, מה אפשר לשחזר, באיזה זמן, והיכן מתקבלת ההחלטה. בענפים מפוקחים נוספים גם דרישות פרטיות, אבטחת מידע והסכמים עם לקוחות משפיעים על בחירת הסביבה. הדרישות המדויקות אינן אחידות: הן תלויות בסוג המידע, בענף ובהסדרים החלים על הארגון, ולכן יש לבחון אותן עם צוותי המשפט, האבטחה והציות.
יש גם שיקול עסקי פשוט. ככל שיותר שירותים מחוברים זה לזה, כך ארגון צריך לדעת מי מחזיק כל שכבה ומי מתאם בין הספקים בשעת לחץ. ענן ריבוני לא מעלים סיכונים. הוא עוזר להגדיר מראש גבולות ברורים של מיקום, שליטה ואחריות, כדי שלא יצטרכו לגלות אותם תוך כדי אירוע.
שש שאלות שכדאי לשאול לפני שבוחרים ענן ריבוני
1. איפה בדיוק נמצאים הנתונים? בקשו מיפוי של סביבת הייצור, הגיבויים, עותקי המידע ואתר ההתאוששות. שאלו גם אם תעבורה, ניטור או תמיכה יוצרים העברת מידע למקום אחר.
2. מי יכול לגשת לסביבה? בררו מי מאשר הרשאות, איך מתועדת גישה של ספק, כיצד מנוהלים מפתחות ההצפנה ומה קורה כשהרשאה מסתיימת.
3. מי מפעיל את התשתית בפועל? בקשו להבין מי אחראי למתקן, לרשת, לשכבת הענן ולשירות המנוהל. אם מדובר בכמה גורמים, בררו מי מרכז את הטיפול באירוע.
4. מה קורה בזמן השבתה? בקשו התחייבויות שירות כתובות, תרחישי התאוששות, יעדי RTO ו-RPO רלוונטיים ותוצאות בדיקות. SLA של זמינות אינו תחליף לבדיקת תוכנית ההתאוששות שלכם.
5. מה נדרש אצלכם לציות? בחנו כיצד הפתרון תומך בדרישות הענפיות והארגוניות שלכם. אישור או תקן של ספק אינו פוטר את הארגון מבחינת חובותיו שלו.
6. האם אפשר לשלב עננים? שאלו אילו עומסי עבודה חייבים להישאר בסביבה בעלת שליטה הדוקה, ואילו יכולים ליהנות מענן ציבורי. בדקו קישוריות, מעבר נתונים ועלויות יציאה, לא רק מחיר מחשוב ראשוני.
ענן ריבוני לא אומר לוותר על ענן ציבורי
הבחירה אינה "או ריבוני או ציבורי". צוות פיתוח עשוי להזדקק לסביבת ניסוי זמנית בענן ציבורי, בעוד מערכת ליבה או מאגר רגיש מצריכים מודל אחר של מיקום, גישה ואחריות. חלוקת עומסי העבודה לפי הרגישות והצרכים התפעוליים שלהם יכולה לתת לארגון גם גמישות וגם שליטה.
העיקר הוא לא לבחור תווית אחת לכל המערכות, אלא להגדיר לכל עומס עבודה את הדרישות שלו: איזה מידע הוא מחזיק, כמה זמן מותר לו להיות לא זמין, מי צריך לגשת אליו, ואיך הוא מתחבר לשאר המערכות.
איך MedOne ניגשת לענן ריבוני?
ב-MedOne הגישה היא לחבר בין שלוש שכבות שאצל ספקים אחרים עשויות להיות מפוצלות: מתקני Data Center תת-קרקעיים בישראל, סביבת ענן מקומית ושירותי תשתית מנוהלים. התוצאה המיועדת היא תמונה ברורה יותר של היכן יושבת התשתית, מי מפעיל אותה ומי הכתובת כשהארגון צריך מענה.
זה אינו תחליף לבדיקת התאמה. לפני החלטה על מעבר, צריך לבחון יחד את ארכיטקטורת המערכות, דרישות האבטחה והציות, מודל האחריות ותוכנית ההמשכיות העסקית. אפשר להתחיל מהסקירה של שירותי הענן של MedOne ולבקש שיחה על עומסי העבודה הספציפיים שלכם.
בשורה התחתונה
ענן ריבוני אינו רק תשובה לשאלה "איפה השרת?". הוא דרך לשאול מי שולט במידע, מי מפעיל את הסביבה ומי נושא באחריות כשהדברים מסתבכים. בארגון שבו זמינות, פרטיות ורציפות עסקית הן תנאי לפעילות, אלה השאלות שכדאי לפתור לפני שבוחרים את הענן הבא.
שאלות נפוצות
האם ענן ריבוני חייב להיות בישראל?
לארגון ישראלי שמחפש מיקום ושליטה מקומיים, הפריסה בישראל עשויה להיות דרישה מרכזית. עם זאת, "ריבוני" אינו שם נרדף אוטומטי ל"ממוקם בישראל": צריך לבדוק גם גישה, תפעול, חוזים ותחומי אחריות.
האם ענן ציבורי אינו מתאים למידע רגיש?
אין תשובה אחת לכל ארגון. ההתאמה תלויה בסוג המידע, בדרישות החלות עליכם ובאופן שבו הסביבה מוגדרת ומנוהלת. לעיתים תמהיל של ענן ציבורי וסביבה ריבונית הוא הבחירה הנכונה.
האם בחירת ספק ענן ריבוני מבטיחה עמידה ברגולציה?
לא. הספק יכול לספק יכולות וראיות תומכות, אבל הארגון צריך לבדוק את הדרישות הספציפיות שלו, את תצורת השירות ואת חלוקת האחריות, בליווי גורמי המשפט והציות שלו.